
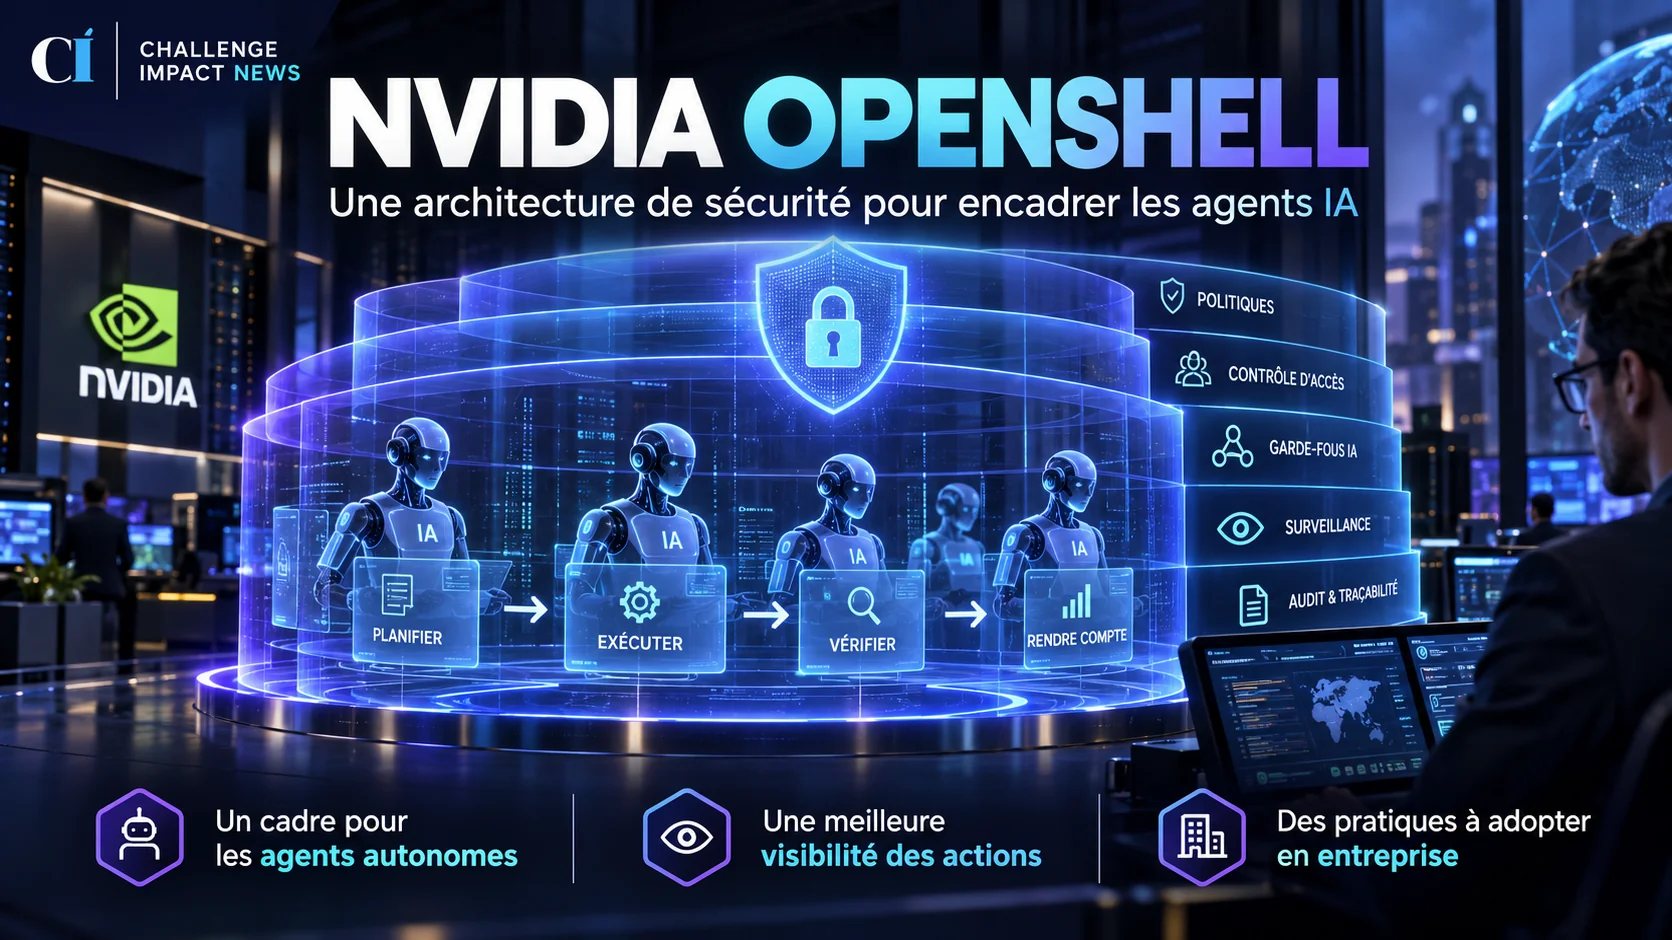
NVIDIA OpenShell : une architecture de sécurité pour encadrer les agents IA
NVIDIA a présenté le 21 octobre 2026 OpenShell, une architecture de référence destinée à construire, isoler, observer et contrôler des agents IA sur des infrastructures d’entreprise et en périphérie. L’annonce donne une forme technique à une question devenue centrale : comment autoriser un agent à agir sans lui ouvrir tout le système d’information ?

Une architecture de référence, pas un produit miracle
OpenShell assemble plusieurs briques NVIDIA : le logiciel d’exécution sécurisé OpenShell, les processeurs Vera pour les environnements d’agents, l’infrastructure Vera Rubin pour les modèles et les DPU BlueField-4 exécutant le cadre de sécurité Sentry. NVIDIA présente cet ensemble comme une architecture complète, adaptable à différents systèmes d’exploitation et environnements cloud.
Une architecture de référence décrit une manière d’assembler des composants. Elle ne prouve pas qu’un déploiement particulier résistera à toutes les attaques ni qu’il répond automatiquement aux obligations d’une entreprise. La configuration, les logiciels connectés, les règles d’accès et la qualité de l’exploitation restent déterminants.
Pourquoi les agents demandent une sécurité différente
Un assistant conversationnel répond à une demande. Un agent peut enchaîner des actions : chercher des informations, appeler un outil, modifier un dossier ou déclencher un workflow. Cette capacité élargit la surface de risque, car l’identité de l’agent, ses permissions et le contexte qu’il manipule deviennent aussi importants que le modèle lui-même.
Le principe mis en avant par OpenShell consiste à créer une frontière d’exécution contrôlée. L’agent travaille dans un environnement isolé, ses accès sont gouvernés par des politiques et son comportement peut être observé. Si l’activité sort du cadre prévu, l’infrastructure doit pouvoir limiter ou interrompre l’action.
Quatre questions avant d’adopter ce type de socle
Quelle identité pour chaque agent ?
Chaque agent doit être rattaché à une identité technique distincte. Utiliser le compte d’un salarié complique l’audit et peut donner plus de droits que nécessaire. Les autorisations doivent être limitées à la tâche, dans le temps et aux seules données utiles.
Où s’appliquent réellement les politiques ?
Une règle écrite dans l’application ne suffit pas si l’agent peut contourner cette couche. Les entreprises doivent comprendre quelles protections sont appliquées par le logiciel, le système, le réseau ou le matériel, puis vérifier comment elles réagissent lorsque plusieurs agents et outils sont combinés.
Quels événements sont journalisés ?
Les journaux utiles décrivent la demande reçue, les outils appelés, les données consultées, l’action proposée et le résultat. Ils doivent permettre une enquête sans enregistrer inutilement des informations sensibles. La conservation et l’accès aux traces font partie de la politique de sécurité.
Comment arrêter proprement un agent ?
Un mécanisme d’isolement n’est utile que s’il peut être activé rapidement. Il faut tester la révocation des secrets, la coupure des connecteurs, l’annulation des tâches en attente et la continuité du processus en mode manuel.
Des partenaires nombreux, des résultats à vérifier
NVIDIA cite de nombreux fournisseurs de modèles, de cloud et de logiciels travaillant avec cette architecture. Cette participation indique un effort d’écosystème, mais elle ne signifie pas que tous les composants sont déjà disponibles dans toutes les configurations ni qu’ils ont été évalués indépendamment dans chaque contexte.
Les chiffres de performance et de capacité annoncés viennent du fournisseur. Une entreprise doit les mesurer sur ses propres agents, avec ses volumes, ses latences, ses règles de sécurité et ses scénarios d’incident. Le bon critère n’est pas seulement la vitesse d’exécution, mais la proportion d’actions correctement autorisées, refusées et expliquées.
Un cadre utile pour structurer un pilote
OpenShell confirme que la sécurité des agents se déplace vers l’ensemble de la pile technique. Pour un dirigeant, la priorité consiste à choisir un processus limité, définir les actions autorisées, préparer les scénarios d’échec et exiger une traçabilité exploitable. L’architecture peut soutenir cette discipline ; elle ne la remplace pas.
Sources

Comprendre l’innovation. Mesurer son impact. Agir avec discernement.
Challenge Impact News décrypte les évolutions de l’intelligence artificielle et des nouvelles technologies, ainsi que leurs conséquences concrètes sur les entreprises, les métiers et notre société.
Sous la direction éditoriale de Cyril Darmon
Fondateur d’UMANIA, consultant, formateur et conférencier spécialisé en intelligence artificielle et en transformation des entreprises.
UMANIA — L’IA au cœur de l’humain. Un partenaire éditorial à l’origine de Challenge Impact News.


Commentaires